Fałszywe alarmy jądrowe trafiły w ciągu kilku godzin do mieszkańców obu walczących państw. W niedzielę wieczorem hakerzy przejęli ukraińską aplikację „Powitriana Trywoha” (Alarm Powietrzny), a w nocy z niedzieli na poniedziałek rosyjskie Ministerstwo ds. Sytuacji Nadzwyczajnych (MCzS) poinformowało o „zmasowanym cyberataku” na swoją aplikację mobilną. W obu przypadkach użytkownicy dostali komunikaty o rzekomym ataku jądrowym. Żadne z państw nie przedstawiło dowodów, kto stoi za atakami.
Rosja: „głowice jądrowe” w powiadomieniach MCzS
Jak podała PAP, rosyjskie ministerstwo ogłosiło na Telegramie, że w wyniku „zmasowanego cyberataku” na aplikację mobilną resortu „przestępcom udało się rozesłać ludności fałszywe informacje”. Wpis pojawił się ok. godz. 1.30 czasu polskiego. MCzS dodało, że trwa usuwanie luki i przywracanie normalnego działania aplikacji. Półtorej godziny później resort zapewnił, że włamanie „nie miało i nie może mieć wpływu” na system ostrzegania ludności, który działa przez syreny, głośniki, SMS-y, telewizję i radio, a aplikacja jest jedynie usługą pomocniczą.
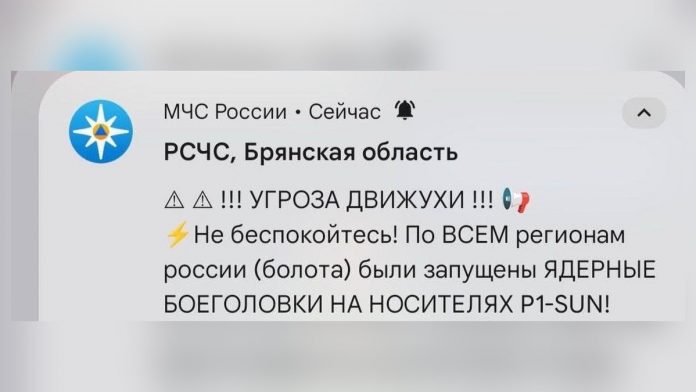
Na zrzutach ekranu krążących w sieci widać powiadomienia podpisane jako regionalne sztaby obrony cywilnej, m.in. w obwodach briańskim i orłowskim. Ukraińska agencja UNN opisała też komunikat dla obwodu woroneskiego. Według treści alertu „we wszystkich regionach Rosji” odpalono głowice jądrowe, a mieszkańcy mieli zrobić zapasy jedzenia na trzy tygodnie i schować się w piwnicach. Wiadomość była wulgarna i drwiąca. Odpowiedzialność za włamanie przypisał sobie, według UNN, ukraiński ruch partyzancki Atesz. Jak zaznacza sama agencja, nie ma na to niezależnego potwierdzenia.
BREAKING: Russian Ministry of Emergency Situations App has been hacked:
Nuclear warheads have been launched in all regions of Russia,** – this is the alarming message being received by users..
In Russia, accounts of the Ministry of Emergency Situations (MChS) on the Max platform were hacked, and users were sent these notifications. The ministry has confirmed the cyberattack
— World Source News (@Worldsource24) November 2, 2026
Ukraina: „Nie martwcie się, leci Oresznik”
Kilka godzin wcześniej, ok. 21.45 czasu polskiego, ukraińska aplikacja „Powitriana Trywoha” zaczęła pokazywać zagrożenie radiacyjne, a potem chemiczne dla Kijowa i ostrzeżenie przed walkami ulicznymi. Jak podała „Ukraińska Prawda”, w całym kraju oznaczono zagrożenie atakiem rakietowym. Pojawił się też komunikat po rosyjsku: „Cześć! Teraz w całej Ukrainie będzie alarm jądrowy. Nie martwcie się, leci Oresznik”. Według „Ukraińskiej Prawdy” syreny nie zawyły. Dowództwo Sił Powietrznych stwierdziło, że aplikacja „prawdopodobnie została poddana wrogiemu oddziaływaniu” i zapewniło: „Żadnego zagrożenia radiacyjnego nie ma!”. Rzecznik Sił Powietrznych Jurij Ihnat podkreślił, że wojsko nie ogłaszało żadnych tego typu zagrożeń.
Додаток "Повітряна тривога" зламали: показує радіаційну загрозуhttps://t.co/iqpXwboQCp pic.twitter.com/k77trZlncY
— Українська правда ✌️ (@ukrpravda_news) 1 listopada 2026
Twórcy aplikacji, opracowanej w 2022 roku przez firmy Ajax Systems i Stfalcon przy wsparciu Ministerstwa Transformacji Cyfrowej, przyznali, że doszło do „nieuprawnionej ingerencji”. Wyłączyli powiadomienia i zawiesili działanie programu. W nocy zaczęli go stopniowo przywracać, ale bez mapy celów. Ukraińska Państwowa Służba ds. Sytuacji Nadzwyczajnych zapewniła, że ogólnokrajowy system ostrzegania działa normalnie.
Ukraine's Air Force said its air raid alert app was hacked on Sunday, briefly showing false nuclear and chemical alerts in Kyiv and other areas.
Russia's emergencies ministry app was also hit by a cyberattack, a state news agency reported.
🔴 More on https://t.co/MbrRGkFKRg pic.twitter.com/5Hlmo5stMO
— Al Jazeera English (@AJEnglish) 2 listopada 2026
Ukraińskie władze obwiniają Rosjan, a w sieci pojawiły się wpisy przypisujące atak grupie podpisującej się „Hitcore”. Żadnej z tych wersji nie potwierdzono niezależnie. To kolejny epizod wojny w cyberprzestrzeni, która dotyka również Polskę. W ubiegłym roku pisaliśmy o średnio 300 rosyjskich cyberatakach dziennie.
Źródła
- MCzS Rosji – komunikat na Telegramie
- Suspilne – Роботу «Повітряної тривоги» тимчасово призупинили
- Ukraińska Prawda – Додаток „Повітряна тривога” зламали
Oprac. na podstawie PAP i źródeł własnych.